 Vorobeoff
Два руководства по созданию агентов — от OpenAI и Anthropic — повторяют один и тот же совет: начинайте с самого простого решения и усложняйте только тогда, когда это действительно нужно. Похожий принцип есть и у OWASP (Open Worldwide Application Security Project — сообщества, которое собирает главные риски для приложений с ИИ).
Когда Anthropic описывает, как строить агентов, первая рекомендация звучит почти банально: ищите самое простое решение и повышайте сложность только по необходимости. Иногда это значит вообще не строить агентную систему — обычного вызова модели с поиском и примерами в контексте достаточно. OpenAI в своём руководстве советует то же: сначала выжать максимум из одного агента, а не плодить несколько.
Один принцип с двух сторон
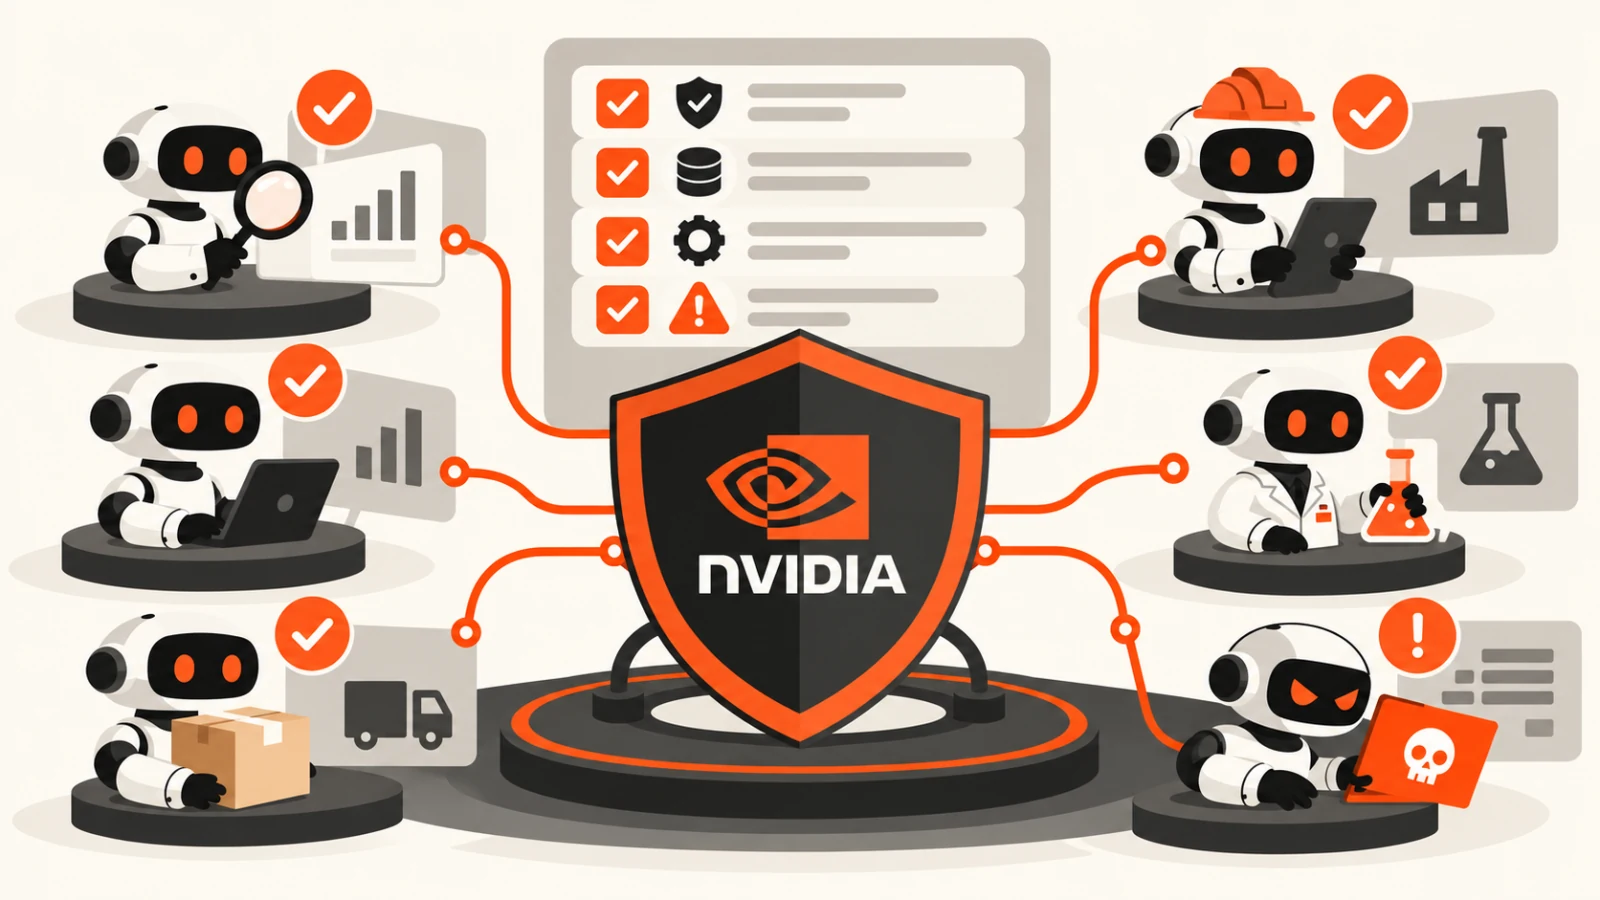
Совет кажется очевидным, пока не посмотришь на него со стороны безопасности. OWASP отдельно выделяет риск, когда агенту дают больше возможностей, прав или самостоятельности, чем нужно для задачи. Примеры оттуда читаются как зеркальное отражение инженерного совета: расширение, которое умеет не только читать документы, но и удалять их; плагин, оставшийся после экспериментов; доступ к базе с правами на запись, когда нужен только просмотр.
Это один и тот же принцип, просто с разных сторон. Инженер говорит: не добавляй лишнего, потому что систему становится сложнее проверять и исправлять. Специалист по безопасности говорит: не давай лишнего, потому что тогда ошибкой или атакой можно причинить больше вреда. Формулировки разные, вывод один — минимализм работает и на качество, и на безопасность одновременно.
Что это меняет в работе
Прежде чем добавить агенту новый инструмент или разбить его на несколько агентов, задайте один вопрос: а ему это правда нужно для задачи? Это тот же вопрос, который задаёт аудитор безопасности, только заданный раньше и дешевле.
Важно: для действий с серьёзными последствиями OWASP советует подтверждение человеком. Удаление данных, отправка сообщений и списание денег — как раз те случаи, где решение лучше не отдавать агенту целиком.
Начните с одного агента и минимального набора инструментов. Каждый новый инструмент добавляйте только под конкретную задачу, а необратимые действия оставляйте за человеком. Это сделает агента предсказуемее и снизит один из важных рисков OWASP: когда агенту дают слишком много возможностей и прав.
Ссылки
- Статья: A practical guide to building AI agents — OpenAI
- Статья: Building effective agents — Anthropic
- Стандарт: LLM06:2025 Excessive Agency — OWASP